פרצה במעבדים
נחשף: הפרצה החדשה שמצליחה לחלץ סיסמאות מהמחשב בתוך דקות
חוקרי אבטחה חשפו מתקפה חדשה שמנצלת מנגנון בסיסי במעבד כדי להגיע למידע רגיש השמור במחשב - ובניסוי הצליחו לחלץ בתוך 3 עד 5 דקות את ה-hash של סיסמת ה-root, שמגן על החשבון בעל ההרשאות הגבוהות ביותר במערכת. החוקרים מצאו את ההתנהגות שעליה מבוססת המתקפה במעבדי Intel, AMD ו-Arm
- אוריאל פיליפ
- י"ט תשרי התשפ"ז
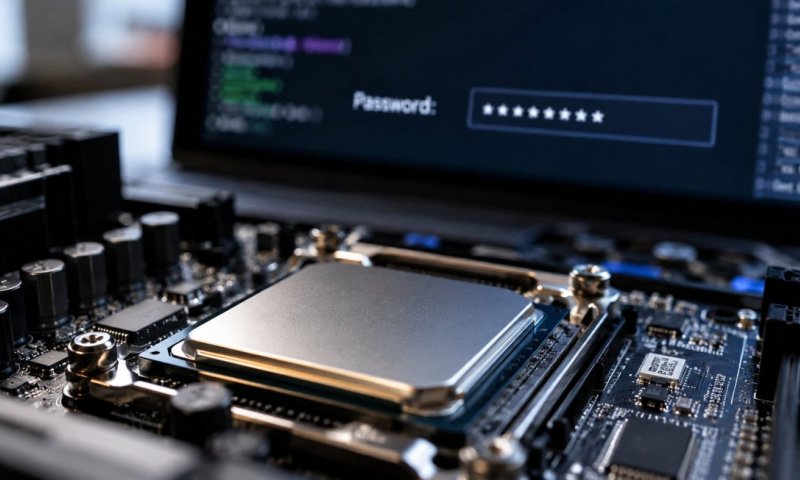
אילוסטרציה של מעבד מחשב על גבי לוח אם, כשברקע מסך להזנת סיסמה צילום: A317
מתקפה חדשה שנחשפה השבוע מראה כיצד מנגנון שנועד דווקא להפוך את המחשב למהיר יותר יכול לשמש לדליפת מידע רגיש. חוקרי אבטחה הצליחו באמצעותה להגיע בתוך דקות ל-hash של סיסמת ה-root במחשב Linux.
המתקפה, שנקראת BTR, היא גרסה חדשה של Spectre v2. לפי BleepingComputer, היא פותחה על ידי חוקרים מ-VUSec ומ-Scuola Superiore Sant'Anna, שהצליחו להדגים כיצד ניתן לנצל את מנגנון חיזוי הפעולות של המעבד נגד המשתמש.
מעבדים מודרניים מנסים לחסוך זמן באמצעות "ניחוש" של הפעולה הבאה שהמחשב עומד לבצע. החוקרים גילו שבמקרים מסוימים, גם לאחר שקוד מסוים הוסר והוחלף בקוד חדש, המעבד עדיין שומר מידע מהקוד הקודם.
את השאריות האלה הצליחו החוקרים לנצל. הם גרמו למעבד לבצע לרגע הוראות שלא היה אמור לבצע, ולאחר מכן ניתחו את העקבות שהפעולה השאירה בזיכרון המטמון. כך ניתן היה לדלות מידע מהמחשב בהדרגה, בית אחר בית.
בניסוי על Linux הצליחו החוקרים לאתר תהליך su פעיל ולחלץ ממנו מידע בקצב של שמונה בתים בשנייה. בשני סוגי ליבות של Intel שנבדקו, הם הגיעו ל-hash של סיסמת ה-root בתוך 3 ו-5 דקות בממוצע.
חשוב להבהיר: החוקרים לא קיבלו על המסך את הסיסמה עצמה. Hash הוא ייצוג של הסיסמה המשמש את המערכת לצורך אימות, ותוקף שמשיג אותו עדיין צריך לנסות לפצח אותו. ככל שהסיסמה חלשה יותר, כך היא עלולה להיות קלה יותר לפיצוח.
המשמעות של המחקר רחבה יותר מהניסוי עצמו. החוקרים אומרים כי המנגנון שעליו נשענת BTR קיים במעבדים מודרניים רבים. "אין כיום מעבד עם מנגנון ששומר על השניים מסונכרנים, ולכן עד שהיצרנים יוסיפו אחד כזה - המעבד שלכם פגיע", מסרו. לדבריהם, ההתנהגות אושרה בכל המעבדים שבדקו, מתוצרת Intel, AMD ו-Arm.
עם זאת, אין משמעות הדבר שכל מחשב עם אחד מהמעבדים הללו ניתן לפריצה מיידית. המחקר מדגים דרך חדשה לנצל את פעולת המעבד, והחוקרים בחנו אותה בסביבות מסוימות. בבדיקה מול מנוע ה-JavaScript של Firefox, למשל, הם הוכיחו שההתנהגות קיימת אך לא הצליחו להשלים מתקפה מלאה דרך הדפדפן.
החולשות קיבלו את המזהים CVE-2026-64507 ו-CVE-2026-64508, והחוקרים דיווחו עליהן לגורמים הרלוונטיים. תיקונים כבר שולבו בליבת Linux. למשתמשים מומלץ להתקין את עדכוני מערכת ההפעלה והקושחה האחרונים, ולמשתמשי Linux לעדכן לגרסת הליבה העדכנית.
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות