
סערה ברשת
הזמנתם את הטלפון של טראמפ? השמות והפרטים האישיים דלפו
מאגר שפרסמה קבוצת האקרים כולל לכאורה כתובות מגורים, מיילים, מספרי טלפון ופרטי הזמנות של משתמשי Trump Mobile. חוקרי Cybernews שבחנו דגימות קבעו כי המידע נראה אותנטי, ובין הנפגעים גם מי שלא השלימו את ההרשמה לשירות
- אוריאל פיליפ
- כ"ה תשרי התשפ"ז
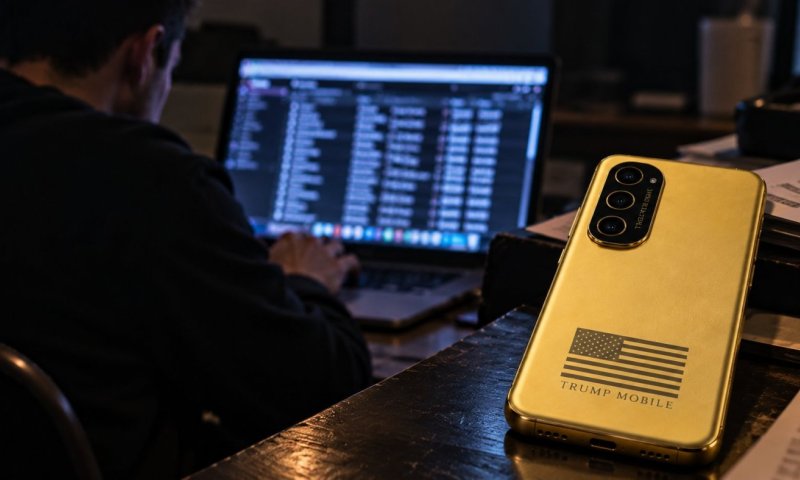
אילוסטרציה צילום: A317
שירות הסלולר הממותג של משפחת נשיא ארצות הברית דונלד טראמפ מסתבך באירוע אבטחה משמעותי: מידע אישי של 3,615 משתמשי Trump Mobile פורסם על ידי קבוצת האקרים, וכולל בין היתר שמות מלאים, כתובות מגורים, כתובות מייל, מספרי טלפון ופרטים על הזמנות שביצעו המשתמשים.
כך דווח היום (שלישי) ב-Cybernews, שחוקריו בחנו דגימות מתוך המידע שפורסם וקבעו כי הן נראות אותנטיות ואינן קשורות לדליפות קודמות. כלי תקשורת נוספים דיווחו כי כמה מהאנשים ששמותיהם הופיעו במאגר אישרו שהפרטים שפורסמו אכן נכונים.
מי שקיבלה אחריות לאירוע היא קבוצת האקרים חדשה המכונה BYOD. לטענתה, החדירה החלה לאחר שהצליחה להשתלט באמצעות נוזקה על מחשב של עובד ב-Liberty Mobile, החברה שמפעילה את התשתית שעליה מבוסס השירות של Trump Mobile.
משם, לטענת התוקפים, הם הצליחו להגיע למערכות נוספות ולמשוך את פרטי המשתמשים. הקבוצה אף טוענת כי עדיין יש ברשותה גישה למערכת הניהול של Trump Mobile, אך הטענה הזו לא אומתה באופן עצמאי.
הפרט המפתיע הוא שלא כל מי שמופיע במאגר בכלל הפך ללקוח פעיל. אישה ששוחחה עם PCMag סיפרה כי לא הצליחה להשלים את ההרשמה ל-Trump Mobile, אך מסרה במהלך התהליך את כתובת המייל ומספר הטלפון שלה - ושניהם הופיעו מאוחר יותר במידע שדלף. אדם נוסף סיפר כי שילם פיקדון של 100 דולר עבור מכשיר ה-T1, שמחירו זינק לאחרונה ל-749 דולר, אך מעולם לא קיבל אותו.
בין השמות המופיעים במאגר נמצא גם אריק ברונט, סגן נשיא ומנהל מערכות המידע של ארגון טראמפ, שאחראי על תחומי טכנולוגיית המידע ואבטחת המידע בארגון. לפי Cybernews, לא נמצאו במאגר בני משפחת טראמפ עצמם.
חשוב לציין כי נכון לפרסום הדיווחים, Trump Mobile לא אישרה בפומבי את הפריצה. חוקרי אבטחה וכלי תקשורת הצליחו לאמת חלק מהפרטים שהופיעו במאגר, אך טענות BYOD לגבי הדרך שבה חדרה למערכות והגישה שלטענתה עדיין נמצאת בידיה לא אומתו באופן עצמאי.
זו אינה הפעם הראשונה שבה מידע של לקוחות Trump Mobile נחשף. לפני מספר חודשים התגלה כשל נפרד במערכת ההזמנות המוקדמות של מכשיר ה-T1, שבמסגרתו נחשפו פרטים של יותר מ-27 אלף בני אדם שמילאו את טופס ההזמנה, בהם שמות, כתובות ומספרי טלפון.
באותו אירוע מסרה Trump Mobile כי לא נמצאה ראיה לכך שהרשת, התשתיות או המערכות שלה נפרצו ישירות. החברה ציינה אז כי לא נחשפו פרטי כרטיסי אשראי, מידע בנקאי, מספרי ביטוח לאומי, שיחות או הודעות טקסט.
האירוע החדש שונה: הפעם מדובר בקבוצת האקרים שטוענת כי חדרה למערכות דרך גורם המספק שירות ל-Trump Mobile ואף שמרה על גישה אליהן. עם זאת, עד שהחברה או גורם חיצוני יאשרו את מלוא פרטי התקיפה, הדרך שבה בוצעה החדירה והיקפה המדויק נותרים בגדר טענת התוקפים.
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות