
חיבור מסוכן
הקוד החשוף, השירות מדובאי והשיחות שדלפו: כך הופץ הוואטסאפ של יונתן אוריך
התכתבויות פרטיות המיוחסות ליועצו של ראש הממשלה הופצו ברשת, אך שבועות קודם לכן כבר נחשפו כשלים במערכת שפיתח: קוד שהיה פתוח לציבור, מפתחות גישה רגישים וחיבור חשבון הוואטסאפ האישי לשירות חיצוני מאיחוד האמירויות. איך זה קרה, ומה עדיין לא ידוע על מקור ההדלפה?
- צביקה סגל
- א' חשון התשפ"ז
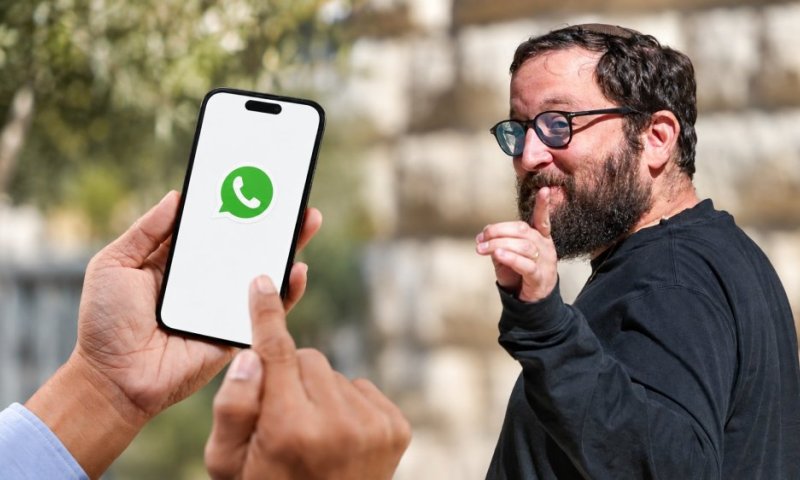
יונתן אוריך צילום: שאטרסטוק, פלאש 90
התכתבויות וואטסאפ המיוחסות ליונתן אוריך, יועצו הקרוב של ראש הממשלה בנימין נתניהו, פורסמו אתמול (ראשון) ברשת באמצעות אתר שהוקם במיוחד לצורך כך. לצד אלפי ההודעות הוצגה רשימת אנשי קשר, והגורמים שמאחורי האתר הבטיחו לפרסם שיחות נוספות. ההתכתבויות שפורסמו מגיעות עד ל-24 בספטמבר, היום שבו נחשף כי אוריך השאיר ברשת קוד תוכנה ובתוכו פרטי גישה רגישים למערכות וואטסאפ.
הסמיכות בין התאריכים מעוררת שאלות, אך אין ראיה שההדלפה נגרמה מחשיפת הקוד. מה שכבר ידוע הוא שבשבועות שקדמו לפרסום השיחות נחשפו שני כשלי אבטחה משמעותיים במערכת שפיתח אוריך.
הקוד שהושאר פתוח לציבור
תחילת הסיפור במערכת ניטור תקשורתי שבנה אוריך עבור בנימין ושרה נתניהו, באמצעות כלי הבינה המלאכותית קלוד. לפי תחקיר שפרסמו בר פלג ועומר בן יעקב ב"הארץ" ב-24 בספטמבר, המערכת סורקת מדי 90 שניות כ-50 מקורות מידע, בהם 38 ערוצי טלגרם ו-12 אתרי חדשות.
מטרתה הייתה לזהות פרסומים הנוגעים לראש הממשלה, לרעייתו וליריבים פוליטיים, ולשלוח התרעות לקבוצות וואטסאפ ייעודיות.
אלא שבמהלך הפיתוח השאיר אוריך את קוד המערכת באתר GitHub, המשמש מפתחים לאחסון קוד, כשהוא פתוח לציבור. בתוך הקוד נמצאו גם מזהים של קבוצות הוואטסאפ ומפתחות גישה דיגיטליים המכונים Tokens.
מפתחות כאלה מאפשרים לתוכנות להזדהות מול שירותים חיצוניים ולבצע פעולות ללא הקלדת סיסמה. כאשר הם נחשפים, גורם זר עלול להשתמש בהם בהתאם להרשאות שניתנו להם. במקרה של אוריך, לפי "הארץ", שילוב המפתחות והמזהים עלול היה לאפשר גישה למידע על חברי הקבוצות, שאיבת הודעות ואף שליחת מסרים באמצעות המערכת.
לא מדובר בפריצה להצפנה של וואטסאפ, אלא בחשיפת פרטי התחברות שאמורים להישאר חסויים. לאחר פניית "הארץ" הוגבלה הגישה לקוד, אולם לפי הפרסומים, עותקים ממנו כבר נשמרו בידי גורמים שהספיקו לאתר אותו.
החשבון האישי חובר לשירות חיצוני
כמה ימים לאחר מכן נחשף פרט משמעותי נוסף. בתחקיר שפרסם עומר כביר ב"כלכליסט" התברר כי אוריך השתמש בשירות UltraMsg, המאפשר לתוכנות להתחבר לחשבונות וואטסאפ, לקרוא ולשלוח הודעות באופן אוטומטי.
השירות פועל באמצעות סריקת קוד QR, בדומה לחיבור וואטסאפ למחשב. אלא שלפי חוקר סייבר שבחן את המערכת, אוריך לא השתמש במספר נפרד לצורך הפעלת הבוט, אלא חיבר לשירות את חשבון הוואטסאפ האישי שלו.
ההבדל משמעותי. במקום להגביל את השירות לחשבון ייעודי, הוא העניק לו הרשאות רחבות, ובהן אפשרות לקרוא הודעות ולשלוח אותן דרך החשבון הפרטי.
וכאן נמצאת הנקודה הטכנולוגית המרכזית: ההצפנה של וואטסאפ מגינה על ההודעות בזמן העברתן, אבל אינה מונעת ממכשיר מקושר ומורשה לקרוא אותן. שירות חיצוני שחובר לחשבון יכול לקבל הודעות מפוענחות, מבלי לפרוץ את ההצפנה עצמה.
הסיכון התרחב לנוכח העובדה ש-UltraMsg מציג את עצמו כשירות הפועל מאיחוד האמירויות. לפי "כלכליסט", תנאי השימוש שלו מאפשרים שמירת מידע בשרתים למשך עד 120 יום והעברתו לגורמים נוספים העובדים עם החברה. עם זאת, אין ראיה שהחברה העבירה את התכתבויותיו של אוריך לגורם כלשהו.
השיחות דלפו, מקור הפריצה עדיין לא ידוע
אמש, כאמור, פורסמו ההתכתבויות המיוחסות לאוריך, ובהן שיחות עם טופז לוק, איש התקשורת יעקב ברדוגו והפרשן עמית סגל. לצד השיחות הופיעו אנשי קשר נוספים, ובהם בני משפחת נתניהו, אך התכתבויות עמם לא פורסמו בשלב הראשון.
אוריך פרסם בהמשך הודעה מטעם פרקליטיו, עורכי הדין עמית חדד ונועה מילשטיין, שבה טען כי גורם לא מורשה פרץ לחשבון הוואטסאפ שלו, פרסם התכתבויות אישיות ואף שינה והוסיף חלקים מהשיחות. פרקליטיו הזהירו מפני תביעות נגד המעורבים בפרסום ובהפצת החומרים.
בשלב זה לא ידוע כיצד הושגו השיחות, וגם לא הוכח שמפתחות הגישה שנחשפו בקוד אפשרו גישה להתכתבויות הפרטיות. מבחינה טכנולוגית מדובר בשני סיכונים נפרדים: חשיפת מפתחות גישה באתר ציבורי, וחיבור חשבון וואטסאפ אישי לשירות חיצוני בעל הרשאות נרחבות.
האם אחד הכשלים הללו נוצל לצורך ההדלפה? התשובה עדיין אינה ידועה. בינתיים, ההתכתבויות כבר הופצו ברשת, והמערכת שנועדה לאסוף מידע עבור סביבת ראש הממשלה התגלתה בעצמה כמערכת שהותירה פרטי גישה רגישים חשופים.
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות