
איום גלובלי
מתקפת ענק מאיימת על מחצית מהאתרים
שתי פרצות חמורות ב-PHP מאפשרות לתוקפים להשתלט על שרתים בלי סיסמה. סוכנויות הביון באזהרה
- אלי יעקובי
- י"א חשון התשפ"ז
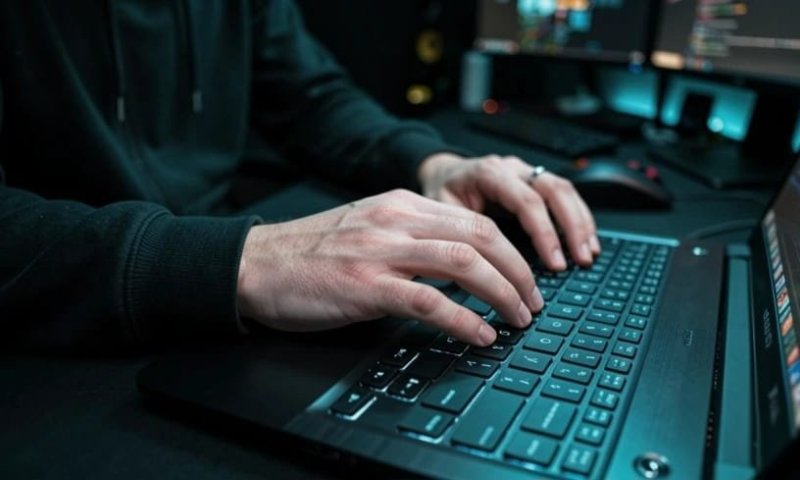
אילוסטרציה צילום: נעשה בעזרת AI
גל השבתות דרמטי פוקד בימים האחרונים אתרי ממשל ושירותים מקוונים ברחבי העולם. זאת, בעקבות חשיפתן של שתי פרצות אבטחה קריטיות בשפת התכנות PHP, המשמשת תשתית מרכזית להפעלת מחצית מאתרי האינטרנט בעולם, כך דווח ב-Ynet.
הפרצות, שקיבלו יחד את הכינוי PHP2Shell ודירוג חומרה של 9.2 מתוך 10, מאפשרות לתוקפים לנצל שגיאות בניהול הזיכרון כדי להשתלט על שרתים מרחוק. החמור מכל: הפריצה מתבצעת ללא צורך בשם משתמש או בסיסמה.
הסוכנות לביטחון לאומי בארה"ב (NSA) פרסמה אזהרת חירום לפיה הפרצות חושפות את השרתים לגנבת מידע ולשיבושים קשים. ההנחיה החד משמעית למפעילי מערכות שאינם יכולים לעדכן את התוכנה באופן מיידי היא לנתק את השרתים מהרשת כולה.
באירופה התגובה לא איחרה לבוא, בצרפת הושבתו אתרי נציגויות ממשלתיות, ובהם אתר נציבות משטרת פריז. שירותים מקוונים הורדו מהרשת גם בהולנד, בצ'כיה ובאי גרנזי, כאמצעי זהירות עד להשלמת התקנת התיקונים.
בארה"ב, המשבר תפס את הרשויות בתזמון רגיש במיוחד: בעיצומה של ההצבעה המוקדמת לבחירות האמצע בפלורידה. חברת טכנולוגיות הבחירות VR Systems נאלצה להשבית שירותי מידע חיוניים לבוחרים במחוזות שונים, שהופנו לקבלת מענה במוקדים טלפוניים בלבד.
מומחי אבטחת מידע מצביעים על ממדי האירוע ומזהירים מפני קצב התפשטות מסחרר. זוהר אלון, מנכ״ל ושותף מייסד ב-NewCore: "מדובר במגפת הקורונה של האינטרנט. הטכנולוגיה הנפוצה מאפשרת לתוקפים להתפשט בקצב אדיר, כאשר כל שרת שנפגע הופך לנקודת מוצא לתקיפת מערכות נוספות".
משה קנוני, נשיא מחקר ופיתוח באוניקס סקיוריטי, הוסיף זווית מטרידה על שילוב הטכנולוגיה המודרנית: "החולשה הזו היא הדגמה נהדרת למה שסוכני AI מסוגלים לעשות היום – לקחת באג בן עשור ולהפוך אותו לנשק בתוך שבוע בלבד".
תגובות
{{ comment.number }}.
הגב לתגובה זו
{{ comment.date_parsed }}
{{ comment.num_likes }}
{{ comment.num_dislikes }}
{{ reply.date_parsed }}
{{ reply.num_likes }}
{{ reply.num_dislikes }}
הוספת תגובה
לכתבה זו טרם התפרסמו תגובות